第一次知道 https 会暴露服务器 ip
資深大佬 : ddgweb 2
因为网站一直有用 cdn 加速,也没有泄露过 ip,但是在群里发一下域名,别人一下子就给我服务器 ip 找出来,然后随手给我来一发 udpfloor,然后封 1 天黑洞,这就很烦。
然后找了一些资料才知道,用 Nginx 部署网站,开启 ssl 的情况,直接访问 https+ip 会暴露证书,间接的别人就能扫到域名=ip
当然最后我通过各种办法,暂时解决了
大佬有話說 (43)
因为网站一直有用 cdn 加速,也没有泄露过 ip,但是在群里发一下域名,别人一下子就给我服务器 ip 找出来,然后随手给我来一发 udpfloor,然后封 1 天黑洞,这就很烦。
然后找了一些资料才知道,用 Nginx 部署网站,开启 ssl 的情况,直接访问 https+ip 会暴露证书,间接的别人就能扫到域名=ip
当然最后我通过各种办法,暂时解决了
这个意思? 这难度有点大吧
这俩事情没啥关系吧。
没看懂,这俩 IP 不是同一个吧?
( OpenSSL 似乎也能做这事,但不太记得 OpenSL 的语法了)
我知道 IP,可以去探测这个 IP 上的证书。
那么只要我把 IPv4 空间全部探测一遍,我就知道某个没有防护此类信息泄漏的域名在哪个 IP 上
问题是如果已经知道了 IP 何必还 SSL 呢,直接 flood 你不就得了?
自签名了个 口吐芬芳 的证书….
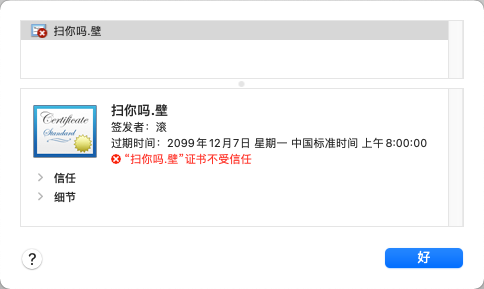
证书自签,再套 cdn ? cdn 的证书用正确的,自己本机的用自签的?什么原理有没有大雕介绍一下
知道域名可以直接找历史 ip 的
不是 https 会暴露 IP,而是不正确配置 HTTPS 会导致服务器暴露网站域名。